
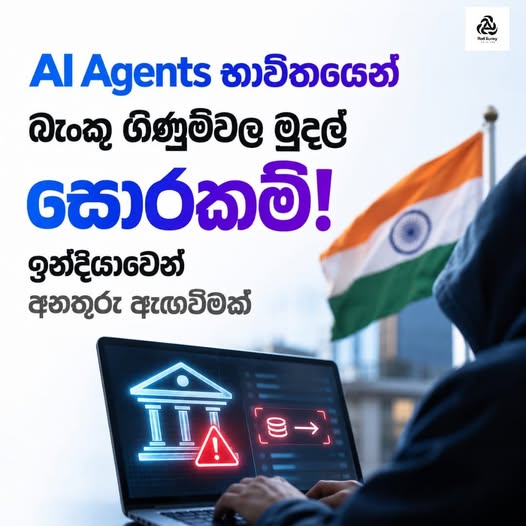

බැංකු සහ මූල්ය ආයතනවල පද්ධතිවලට ඇතුළු වී අනවසර මුදල් හුවමාරු සිදුකරන සයිබර් ප්රහාර පිළිබඳ ඉන්දියාවේ Indian Cyber Crime Coordination Centre (I4C) අනතුරු අඟවා තිබෙනවා. 2026 නොවැම්බර් 4 වැනිදා Reuters වාර්තා කළ පරිදි, Cybercriminals විසින් AI තාක්ෂණය භාවිතයෙන් ආරක්ෂක දුර්වලතා හඳුනාගෙන, Payment APIs සහ ස්වයංක්රීය මුදල් ගෙවීම් පද්ධති ඉලක්ක කරන බවයි අනාවරණය වී තිබෙන්නේ.
මේ අතර, නොවැම්බර් 4 වැනිදා CERT-In නිකුත් කළ නව ආරක්ෂක නිවේදනයේදී CRAFTY FALCON ලෙස හඳුන්වන AI සහාය ලබන ප්රහාරක ක්රියාකාරකම් හඳුනාගෙන තිබෙනවා. මෙම ප්රහාර සඳහා AI Tools භාවිතයෙන් ඉතා වේගයෙන් ප්රහාරක කේත නිර්මාණය කිරීම, පද්ධතිවල දුර්වලතා සෙවීම සහ ආරක්ෂක පද්ධති මඟහැරීමට උත්සාහ කිරීම සිදුකරන බව සඳහන්. ඇතැම් ප්රහාර සති අන්ත සහ නිවාඩු දිනවල ආරක්ෂක නිරීක්ෂණය අඩු අවස්ථාවන් ඉලක්ක කරමින් සිදුවී තිබෙනවා.
මෙම තත්ත්වය හමුවේ බැංකු සහ Fintech සමාගම්වලට ගනුදෙනු සීමාවන් පැනවීම, සැකසහිත මුදල් හුවමාරු අඛණ්ඩව නිරීක්ෂණය කිරීම සහ Payment APIs වල ආරක්ෂාව ශක්තිමත් කිරීම නිර්දේශ කර තිබෙනවා. සයිබර් ආරක්ෂක සිදුවීම් හඳුනාගත් පැය හයක් ඇතුළත CERT-In වෙත වාර්තා කිරීමේ අවශ්යතාවද අවධාරණය කර ඇති අතර, AI තාක්ෂණය සයිබර් අපරාධවල වේගය සහ සංකීර්ණත්වය වැඩි කිරීමට යොදාගන්නා ආකාරය පිළිබඳ මෙය වැදගත් අනතුරු ඇඟවීමක්.
Red Bunny