
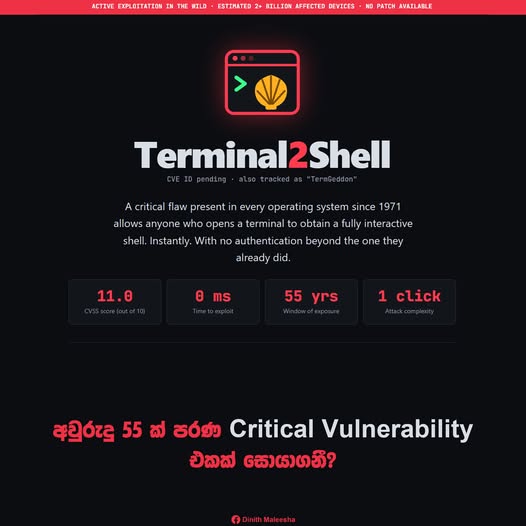

“Terminal2Shell” නමින් හැඳින්වෙන මෙයට CVSS 11.0ක (සාමාන්යයෙන් උපරිම 10.0 යි) ලකුණක් දී තිබූ අතර, 1971 සිට ක්රියාත්මක වන ලොව ප්රධාන පෙළේ OS සියල්ලම පාහේ මේ නිසා අනතුරට ලක්ව ඇති බවටත්, devices බිලියන 2කට අධික ප්රමාණයකට මේ නිසා affect වෙලා තියෙන අතර මෙයට කිසිදු patch එකක් නැති බවටත් අනතුරු අඟවා තිබුණා..
මෙහිදී පරිගණකයේ Terminal එක විවෘත කළ සැණින් පරිශීලකයාගේ බලතල සහිතව full interactive shell එකක් ලැබෙන අතර, මෙය hack කිරීමට අවශ්ය වන්නේ පරිගණකය අසලට පැමිණීම, keyboard එකක් තිබීම සහ Terminal එක සොයාගැනීමේ හැකියාව පමණයි..
හැබැයි ඇත්ත කතාව තමයි මේක සැබෑ ආරක්ෂක දෝෂයක් නොව සයිබර් ක්ෂේත්රයේ තිබෙන අනවශ්ය බියවැද්දීම් හා vulnerability hype උපහාසයට ලක් කිරීමට කළ ආතල් parody එකක් වීමයි..
ඔවුන් විස්තර කර තිබුණේ සාමාන්ය Terminal එකක නිවැරදි ස්වභාවික ක්රියාකාරීත්වයයි..
මෙම parody වෙබ් අඩවියේ ඇති නිර්දේශ ඊටත් වඩා ආතල්..
– Terminal එක කිසිසේත්ම ඕපන් කරන්න එපා
– Keyboard එකේ ටයිප් කරන වේගය අඩු කරන්න
– පද්ධතියේ SHELL=/bin/false ලෙස සකසන්න.
– Terminal එකේ $ හෝ # ලකුණක් පෙනේ නම් ඔබේ පරිගණකය අනතුරේ
ඒ වගේම මෙම දෝෂයෙන් බලපෑමක් එල්ල නොවූ එකම මෘදුකාංගය ලෙස නම් කර තිබුණේ Microsoft Paint පමණයි..
මෑත කාලයේ පොඩි bug එකකටම පවා ලෝගෝ හදාගෙන, නම් දාගෙන (*2Shell රැල්ල), සාමාන්ය ක්රියාකාරකම් පවා ලෝක විනාශයක් ලෙස පෙන්වන ආරක්ෂක කර්මාන්තයේ මාකටින් රැල්ලට කදිම කම්මුල්පාරක් දුන් Terminal2Shell, මේ වන විට X සහ තාක්ෂණික සංසද පුරා විශාල වශයෙන් වයිරල් වෙමින් පවතිනවා..
Dinith Maleesha